Нейросети в финансах: что происходит с данными компании и кто за это отвечает
Финансисты хотят пользоваться нейросетями: это быстрее, дешевле и часто точнее ручной работы. Но каждая выписка, оборотка или таблица с контрагентами, загруженная в чат, передаётся владельцу сервиса и хранится на его серверах.
Сегодня поговорим о том, чем это рискованно для сотрудника и компании и как использовать ИИ, не нарушая закон и договоры.
В чём проблема
ИИ — это третья сторона
Нейросеть не человек, а сервис: программно-аппаратная платформа с базой данных, которая кому-то принадлежит. Поэтому с юридической точки зрения это однозначно третья сторона. А в договорах и соглашениях о неразглашении в 90% стоит запрет передавать информацию третьим лицам.
Что происходит с загруженными данными
На обычных тарифах, которыми пользуется большинство, действуют три правила, о которых редко задумываются.
Если не отключить функцию обучения, модель обучается на ваших данных.
Пользователь платит за сервис и одновременно поставляет материал для обучения, в том числе чувствительный.
Данные хранятся на серверах сервиса, как правило не в России.
Даже во временных чатах информация сохраняется на заданный срок, в ряде сервисов — ~72 часа.
Индивидуальных условий под российские требования никто не предложит.
Для крупных зарубежных провайдеров рядовой клиент не та категория, ради которой переписывают соглашение.
Жёсткие требования действуют только там, где они закреплены в праве страны провайдера, часто это США.
Чем это отличается от облачных сервисов
Финансисты давно работают в облачной 1С, хранят файлы в облачных дисках и загружают данные в сервисы управленческого учёта, и разницы в самом факте передачи данных нет. Разница в договоре: с российским сервисом есть прямое соглашение, где прописана защита данных, и условия написаны под российские требования.
В случае спора или проверки это серьёзное преимущество. В зарубежную нейросеть данные уходят без такого договора и без понимания, кто конечный владелец ресурсов.
Сэкономьте время с ИИ-агентом
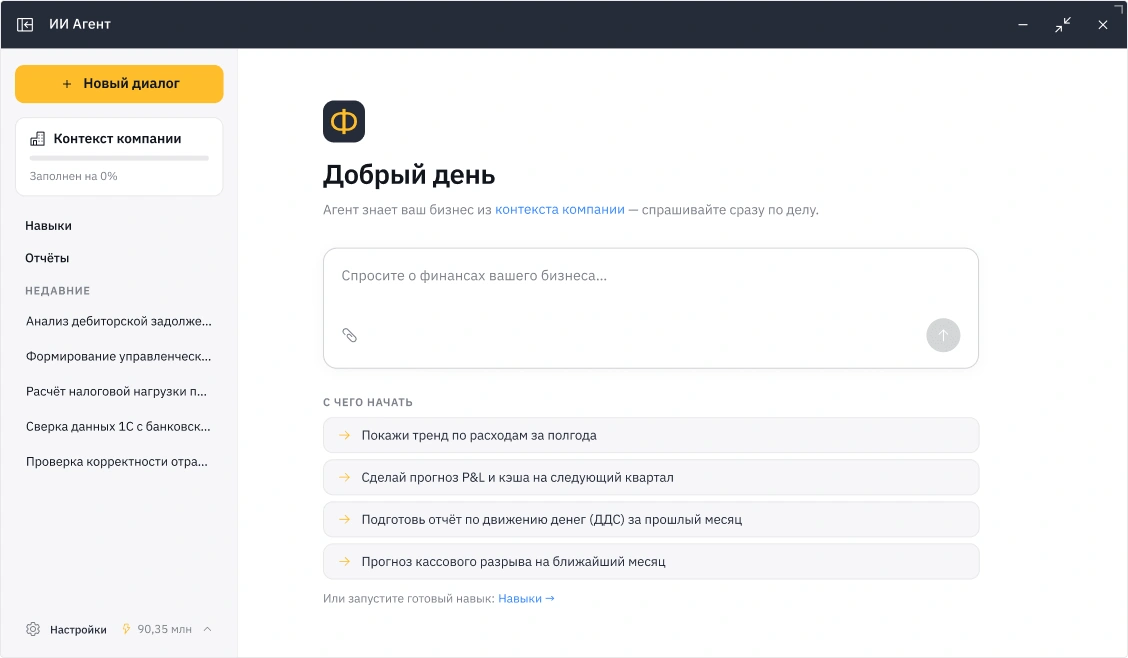
ИИ-агент «Финансиста» за минуты распределит платежи из выписок, посчитает маржу в нужных разрезах и сведёт факт с планом. Запишитесь на демонстрацию — покажем магию на ваших цифрах.
Какие данные под защитой закона
В финансовой работе пересекаются два режима: персональные данные и коммерческая тайна. Обезличить всё не получится: массив данных слишком велик.
Персональные данные
Часто речь о сотрудниках, но не только: ИНН, СНИЛС, домашний адрес, телефон и даже электронная почта сами по себе могут быть персональными данными. Для передачи в зарубежный сервис действует трансграничная передача, и Федеральный Закон № 152 «О персональных данных», ст. 12 сильно её ограничивает. Она не запрещена, но требует выполнить ряд условий, подготовить документы и уведомить Роскомнадзор о начале передачи. На практике финдир или финансист на аутсорсе таким оформлением заниматься не будет.
Остаётся обезличивание: «менеджер № 1», «маркетолог № 2». Для небольших объёмов это работает. Но если за месяц обрабатываются сотни тысяч документов, то обезличить, загрузить, а потом вернуть исходные значения почти невозможно: трудозатраты съедают весь выигрыш от ИИ.
Если данные клиента обрабатываются ради оказания услуги, согласие, как ни странно, получать не обязательно: обработка нужна для исполнения договора. Для других целей и для передачи дальше (бухгалтеру, в сервис) согласие нужно, и в нём должно быть указано, что именно вы делаете с каждым видом данных. У юридических лиц персональных данных обычно нет, у ИП они есть почти всегда: ИНН, СНИЛС, домашний адрес, телефон и другие.
Коммерческая тайна
Коммерческая тайна — информация, которая имеет ценность потому, что неизвестна посторонним: её можно использовать, чтобы получать дополнительный доход или снижать издержки. И не только в интересах конкурента.
Важно, что тайной информация становится не потому, что так написано в договоре. Согласно 98-ФЗ «О коммерческой тайне», ст. 3 и ст. 10, режим нужно ввести:
издать приказ;
утвердить положение;
ознакомить с ним сотрудников;
подписать соглашения о неразглашении (дополнительные соглашения к трудовым договорам, NDA с подрядчиками и инвесторами).
Фраза «информация является коммерческой тайной» в трудовом договоре или подпись в конце письма ничего не значат.
Также важно, что тайна существует с момента создания информации и до момента, пока её не разгласили. Если часть сведений опубликована, именно эта часть тайной быть перестаёт, остальное остаётся. А если с сотрудниками соглашения подписаны, а с бухгалтерией на аутсорсе нет, то защита в этой части рушится.
Уведомлять контрагентов и поставщиков о том, что бухгалтерия передана на аутсорс, как правило, не нужно: сам факт не раскрывает коммерческую тайну.
К коммерческой тайне относятся не только планы развития. Это и P&L, и ОДДС за прошлый год, расчёт себестоимости, объёмы отгрузок и поступлений по контрагентам, устройство каналов продаж. То, что для одного участника сделки тайна, для другого может ею не быть: поставщик, который отгрузил товар, ничего секретного в этом не видит, а для покупателя набор из 200 поставщиков, выстроенный в логистическую цепочку, может быть ценным активом.
Другой пример: маркетплейс арендует десяток небольших складов от 200 м², и расположение этих складов для него вопрос выживания бизнеса, а для арендодателя не имеет никакой ценности.
Есть и список сведений, которые тайной быть не могут. Многие по ошибке объявляют тайной вообще всё, но данные из открытых реестров и сведения, которые обязаны раскрываться, под режим не подпадают — это прописано в № 98-ФЗ «О коммерческой тайне», ст. 5. Например, ИП обязан указывать адрес, чтобы потребители могли защитить свои права. Но это не значит, что с этими данными можно делать что угодно.
Кто отвечает за загрузку
Владелец бизнеса или ИП, который загружает собственные данные, рискует собой и решает это сам.
Наёмный финдир, бухгалтер, менеджер, аудитор или подрядчик работают с чужой информацией и отвечают за неё по договору и NDA. Для них вопрос не в том, удобен ли сервис, а в том, было ли у них право передавать эти данные.
Что можно загружать в нейросеть
Чтобы не принимать решение заново по каждому файлу, данные стоит разделить на три группы.
- Красное: персональные данные сотрудников и ИП без обезличивания и всё, что запрещено NDA. Не загружать.
- Жёлтое: P&L, ДДС, себестоимость, суммы по контрагентам. Нужно разрешение или обезличивание.
- Зелёное: публичные данные, методология, формулы, вымышленные примеры. Можно загружать.
Что показывает судебная практика
В Трудовом кодексе РФ, ст. 81 сказано, что наёмный сотрудник, который передал охраняемую информацию за пределы компании, рискует увольнением за разглашение охраняемой законом тайны. Критерий суда не в том, куда данные ушли, а в том, что они покинули контур организации.
Это подтверждает практика.
- В 2017 году дело дошло до Конституционного суда, который признал: пересылка информации с корпоративной почты на личную является разглашением коммерческой тайны.
- В 2025 году директор по управлению рисками микрофинансовой организации пересылал информацию в мессенджер. Дело дошло до кассации.
- 15 июня 2026 года работник скачал информацию из корпоративной базы, загрузил в личное облако и отправил на личную почту. Результат — увольнение.
- 6 мая 2026 года Бабушкинский районный суд Москвы рассмотрел дело директора по продажам, которая загружала охраняемые сведения из Power BI в DeepSeek и пересылала служебную информацию на личную почту.
Однако загрузка в нейросеть была только одним из эпизодов среди других обстоятельств. ИИ пока редко становится самостоятельным основанием для спора: нейросеть присутствует среди других нарушений. Но для судов это очередной канал вывода данных за периметр, и формулировки практики такие, что нейросеть подпадает под них полностью.
Отдельная сложность состоит в том, что чтобы доказать нарушение, нужно проводить расследование, в том числе техническое, и это сложно даже для крупных организаций. Неподготовленного сотрудника, который переслал файл, найти легко. Сложнее, когда люди фотографируют экран или обзванивают базы данных. Но отсутствие проверки не означает отсутствие нарушения, и ответственность остаётся на сотруднике.
Как пользоваться ИИ и не нарушать правила
1. Настройте то, что можно настроить
В обычных сервисах есть переключатель, который запрещает использовать данные для обучения. Он называется по-разному (в ChatGPT это «Совершенствовать модель для всех»), и его нужно перевести в выключенное положение. Это снижает риск, но не снимает юридический вопрос: данные по-прежнему уходят третьей стороне.
Также стоит учитывать:
- сроки хранения данных на серверах сервиса и наличие режима, в котором данные не сохраняются;
- публичные ссылки на чаты. Когда вы делитесь чатом, он становится публичным, и если получатель разместит ссылку на форуме, поисковая система её проиндексирует быстро, быстрее, чем вы успеете удалить;
- утечки чаще вызваны неаккуратностью конкретных людей, а не сбоями самих сервисов. Поэтому, например, письмо с данными, отправленное не тому адресату, ничем не отличается от загрузки в неправильный чат.
Безопаснее публичных нейросетей: ИИ, которому можно доверять
AI-агент «Финансиста» оперирует финансовыми цифрами локально в вашей защищённой среде. Запишитесь на демонстрацию — покажем, как это работает на ваших цифрах.
2. Используйте корпоративные тарифы и защищённые контуры
Законно использовать такие сервисы можно на бизнес-тарифах (Business, Enterprise, работа через API), где данные изолированы и не используются для обучения. Но зарубежные сервисы официально в России не работают, поэтому такая схема на практике затруднена.
Альтернатива — российские корпоративные решения, например, GigaChat Corporate API и Yandex AI Studio. Договоры в них написаны с учётом российского законодательства, а данные остаются в контуре России.
Отдельное направление — локальные модели на собственном сервере и защищённые «песочницы», например для транскрибации переговоров и судебных заседаний без отправки записей наружу. Такие решения дороже, но спрос на них будет расти, особенно у крупных компаний и государственных организаций. Тенденция к «суверенизации» ИИ-сервисов сохранится на фоне ужесточения законодательства.
При этом надо помнить, что надёжность российских сервисов с точки зрения защиты информации заранее никто не гарантирует. Оценивать нужно конкретного провайдера и условия договора, а не страну регистрации.
3. Грузите структуру, а не данные
Для большинства задач финансиста реальные цифры в чате не нужны. Вместо файла загрузите только структуру: названия столбцов и пять вымышленных строк. Попросите у ИИ формулу, макрос, SQL-запрос или скрипт и запустите его локально на реальных данных. Так ничего чувствительного в сервис не уходит.
4. Договоритесь с работодателем или клиентом заранее и закрепите письменно
Это главный практический вывод. Владелец бизнеса может отреагировать по-разному: от «отлично, будет работать эффективнее за те же деньги» до «куда вы собрались сливать мои данные?». Поэтому вопрос нужно обсуждать на берегу, сначала словами, затем письменно.
К разговору с собственником стоит подготовиться:
- принести список сервисов;
- категории данных;
- настройки приватности;
- оценку выгоды в часах.
Тогда вопрос «куда вы сливаете мои данные?» превращается в конкретное предложение, которое можно обсуждать.
В соглашение о неразглашении (NDA) стоит включить отдельный блок про использование ИИ: какие сервисы допускаются, какие данные можно в них загружать, в каком виде (обезличенные или нет) и при каких настройках. Такой блок защищает обе стороны: эксперт получает разрешение, клиент понимает, что данные не раскидывают по сервисам, которые подвернулись. Если работа идёт через российский сервис, в документе можно указать его прямо: это проще объяснить сложному клиенту.
Если клиент ничего не просит подписывать, это удобно для исполнителя, но невыгодно самому клиенту: без соглашения исполнитель получает данные и ничем не ограничен. И с профессиональной точки зрения подписать NDA всё же правильнее.
5. Разграничьте данные по ценности и доступу
Законы о коммерческой тайне и о персональных данных требуют определить, к какой информации у кого есть доступ. Младшему менеджеру не нужен доступ ко всем данным, только к тем, что необходимы для работы. У руководителя может быть доступ ко всему, но тоже в теории. Это же правило применимо к ИИ: чем ценнее данные, тем строже ограничения на загрузку.
6. Оцените риск трезво
В защите информации есть принцип: если стоимость и сложность защиты выше ценности самой информации, защищать с такой строгостью не стоит. Каждое ограничение нужно обосновывать. Если новый регламент отнимает у сотрудников час в неделю, это можно перевести в деньги и сравнить с вероятностью и ценой утечки. Защищать надо, но без фанатизма, и каждый владелец решает это сам.
Полезно задать себе вопрос: кому эти данные могут быть нужны? Часто потребителей два.
Налоговая
Она получает информацию из банков и других источников, обрабатывает алгоритмами и сама запрашивает недостающее, а не ходит по офисам с проверками. Если вывод неверный, это оспаривается в суде. Утечка из нейросети мало что добавит к тому, что налоговая уже видит.
Конкуренты
Здесь мнения расходятся. Одни собственники считают, что знание конкурентом объёмов продаж по региону или контрагенту критично, и вкладывают много сил в защиту. Другие отвечают, что все на одном рынке, участвуют в одних и тех же тендерах и друг у друга подсматривают, поэтому от осведомлённости конкурента ничего не изменится.
Универсального ответа нет: всё зависит от бизнеса. На уровне малого бизнеса защита коммерческой тайны часто существует номинально. На уровне среднего над этим начинают думать всерьёз, и то в отдельных нишах или по требованию клиентов. В крупном бизнесе это норма.
Но типичная история обращений к юристам такова: клиенты приходят, когда всё уже случилось, например бывший сотрудник открыл конкурирующую фирму или ушёл к конкуренту с базой клиентов и финансовыми данными. И оказывается, что режима коммерческой тайны не было, а значит, и привлечь к ответственности нельзя.
Если данные уже загружены
Отключите обучение, удалите чат, сообщите руководителю или юристу и не пытайтесь скрыть произошедшее. Это не юридическая гарантия, а разумный минимум: он снижает дальнейший риск, но не отменяет факт передачи.
Блиц-итог
- ИИ-сервис — третья сторона. На обычных тарифах он обучается на ваших данных, хранит их за рубежом и не заключает индивидуальных договоров.
- Законных вариантов использовать зарубежные нейросети в работе с чужими данными немного: бизнес-тарифы (в России официально недоступны), отключение обучения (снижает риск, но не снимает вопрос) и согласие работодателя или клиента.
- Российские корпоративные и локальные решения удобнее с точки зрения договоров, но тоже требуют проверки.
- Главный инструмент — письменная договорённость с работодателем или клиентом: NDA с блоком про ИИ.
- Без введённого режима коммерческой тайны и без соглашений защищать нечего, а ответственность за выход данных за контур ложится на конкретного сотрудника, вплоть до увольнения.
- Подход должен быть соразмерным: сначала понять, какие данные ценны и кому они могут быть нужны, затем выстраивать защиту по этой ценности.
Цифровой финдир внутри вашего аккаунта
Задавайте любые вопросы о выручке, ДДС и прибыли без риска утечек. ИИ показывает цифры и выводы только в рамках прав конкретной учётной записи и никогда не передаёт информацию за пределы вашей системы.

Чтобы записаться на демонстрацию, заполните форму
на все вопросы и подберём финансового аналитика для демонстрации сервиса.


Шпалерная улица, 60Б


